🏛️ 공공기관 · 기업 보안 진단
패스워드 안정성 검사기
내 비밀번호 얼마나 안전한가?
비밀번호를 입력하면 즉시 해킹 소요 시간을 알려드립니다
🔒 입력한 비밀번호 원문은 서버로 전송되지 않습니다. 길이, 문자 구성 유형(영문/숫자/특수), 보안 점수 등 익명 통계만 수집합니다.
💡 안전한 패스워드 만드는 법
📏최소 12자 이상 사용 (16자 이상 강력 권장)
🔤대소문자 + 숫자 + 특수문자 모두 조합
🚫생년월일·이름·전화번호 사용 금지
🔑서비스마다 다른 패스워드 사용
🎲의미 없는 단어 조합: "보라색!독수리#42"
🔐OTP·패스키(Passkey) 병행 사용 권장
🔐 패스워드 안정성이란?
패스워드 안정성(Password Security)이란 비밀번호가 무차별 대입 공격·사전 공격·크리덴셜 스터핑 등 다양한 해킹 기법에 얼마나 잘 버틸 수 있는지를 나타내는 지표입니다. 패스워드 안정성은 단순히 문자 수가 많다고 높아지는 것이 아니라, 길이 · 문자 다양성 · 예측 불가능성의 세 가지 요소가 모두 충족되어야 합니다.
📏
길이
가장 중요한 요소. 12자 이상이면 패스워드 안정성이 기하급수적으로 상승합니다. 16자 이상 강력 권장.
🔤
문자 다양성
대문자·소문자·숫자·특수문자를 모두 조합할수록 패스워드 안정성이 높아집니다.
🎲
예측 불가능성
생년월일·이름·키보드 패턴(qwerty)은 해커가 가장 먼저 시도하는 조합입니다.
KISA(한국인터넷진흥원)와 NIST(미국 국립표준기술연구소)의 가이드라인에 따르면, 패스워드 안정성을 높이는 가장 효과적인 방법은 길이를 늘리는 것입니다. 8자리 영문+숫자 조합은 현대 컴퓨터로 수 시간 내에 해독될 수 있지만, 동일한 구성이라도 16자리면 수십억 년이 걸립니다.
💡 패스워드 안정성 자가진단 체크리스트
✅ 12자 이상인가? ✅ 특수문자가 포함되어 있는가? ✅ 연속된 숫자·문자는 없는가?
✅ 사이트마다 다른 비밀번호를 사용하는가? ✅ 개인정보(이름·생일)가 포함되지 않았는가?
🇰🇷 한국인이 가장 많이 쓰는 취약 패스워드
아래 패스워드를 사용 중이라면 즉시 변경하세요. 해커는 이 목록을 가장 먼저 시도합니다.
| 순위 | 패스워드 | 국내 사용 추정 | 해킹 시간 |
|---|
| 1 | 123456 | 약 300만 명 | 즉시 |
| 2 | qwerty | 약 180만 명 | 즉시 |
| 3 | 123456789 | 약 160만 명 | 즉시 |
| 4 | asdf1234 | 약 90만 명 | 즉시 |
| 5 | qwer1234 | 약 80만 명 | 즉시 |
| 6 | 1q2w3e4r | 약 75만 명 | 즉시 |
| 7 | 111111 | 약 70만 명 | 즉시 |
| 8 | abc123 | 약 65만 명 | 즉시 |
| 9 | password | 약 60만 명 | 즉시 |
| 10 | 1234qwer | 약 55만 명 | 즉시 |
| 11 | korea1234 | 약 40만 명 | 즉시 |
| 12 | 010203 | 약 38만 명 | 즉시 |
| 13 | 1234567890 | 약 35만 명 | 즉시 |
| 14 | iloveyou | 약 30만 명 | 즉시 |
| 15 | admin | 약 28만 명 | 즉시 |
출처: NordPass Most Common Passwords 2024 (한국 데이터), KISA 패스워드 가이드, Specops Software 분석 보고서
🌏 전세계에서 가장 많이 쓰는 취약 패스워드
30억 건 이상의 유출 데이터베이스를 분석한 결과입니다. 이 목록에 있는 패스워드는 해커가 0.001초 만에 시도합니다.
| 순위 | 패스워드 | 주요 사용 지역 | 해킹 시간 |
|---|
| 1 | 123456 | 전세계 공통 | 즉시 |
| 2 | password | 영어권 | 즉시 |
| 3 | 123456789 | 전세계 공통 | 즉시 |
| 4 | 12345678 | 전세계 공통 | 즉시 |
| 5 | 12345 | 전세계 공통 | 즉시 |
| 6 | qwerty123 | 영어권 | 즉시 |
| 7 | 000000 | 아시아권 | 즉시 |
| 8 | 1q2w3e4r | 한국·동남아 | 즉시 |
| 9 | aa12345678 | 중국 | 즉시 |
| 10 | abc123456 | 전세계 공통 | 즉시 |
| 11 | password1 | 영어권 | 즉시 |
| 12 | 1234567890 | 전세계 공통 | 즉시 |
| 13 | 123123123 | 전세계 공통 | 즉시 |
| 14 | iloveyou | 영어권 | 즉시 |
| 15 | 111111111 | 전세계 공통 | 즉시 |
출처: NordPass Most Common Passwords 2024 (200개국 분석), Have I Been Pwned (HIBP) 30억 건 유출 DB, Hive Systems Password Table 2024
🤖 크리덴셜 스터핑(Credential Stuffing)이란?
취약 패스워드보다 더 무서운 공격 — 강한 패스워드도 여러 사이트에서 같이 쓰면 뚫립니다.
이미 유출된 계정 정보로 다른 사이트를 공격하기 때문에 백신·방화벽으로도 막을 수 없습니다.
💡 공격 원리
해커는 다크웹에서 유출된 수억 건의 아이디 + 패스워드 목록을 구매한 뒤, 자동화 봇(Bot)으로 다른 사이트에 대량 로그인을 시도합니다. 성공률이 0.1%에 불과해도, 1억 건을 시도하면 10만 개 계정이 뚫립니다. 사람들이 여러 사이트에서 같은 패스워드를 재사용하기 때문에 한 곳의 유출이 모든 서비스를 동시에 위협합니다.
🥊 브루트포스(무차별대입)와 무엇이 다른가?
브루트포스: 패스워드를 하나하나 추측 — 강한 패스워드면 수십억 년 소요
크리덴셜 스터핑: 이미 유출된 실제 패스워드를 그대로 사용 — 복잡한 패스워드도 무의미.
성공률이 수십 배 높고, 정상 로그인처럼 보여 보안 시스템이 탐지하기 어렵습니다.
📰 국내 실제 피해 사례
개인정보보호위원회 — 크리덴셜 스터핑 공식 주의보 발령
국내 주요 쇼핑몰·OTT·금융앱을 대상으로 크리덴셜 스터핑 공격이 급증하자, 개인정보보호위원회가 공식 주의보를 발령하고 사업자·이용자에게 긴급 대응을 요청했습니다.
공격 방식
다크웹 유출 계정으로 수십만 건 자동 로그인 시도
피해 유형
포인트·쿠폰 탈취, 간편결제 수단 도용, 개인정보 열람
사업자 조치
이상 로그인 탐지 시스템 강화, 2단계 인증 의무화 권고
이용자 조치
비밀번호 즉시 변경, 사이트별 고유 비밀번호 사용
국내 OTT·쇼핑몰 — 계정 도용 후 포인트 현금화 사기
피해자들은 본인이 사용하지 않은 결제·환전 내역을 확인한 뒤에야 도용 사실을 알게 됩니다. 공격자는 탈취한 계정의 포인트·적립금을 소액 상품권으로 전환해 즉시 현금화하기 때문에 피해 발생 수 분 내에 복구가 불가능합니다. 피해자 공통점은 해당 서비스뿐 아니라 다른 사이트에서도 동일 패스워드를 사용했다는 것입니다. 2단계 인증을 활성화한 계정은 피해가 없었습니다.
✅ 크리덴셜 스터핑 예방법
🔑사이트마다 다른 패스워드
가장 확실한 예방책. 패스워드 관리자(1Password, Bitwarden 등) 활용 권장. 기억할 필요 없이 관리자가 자동 입력.
📱OTP·2단계 인증 필수 활성화
패스워드가 유출돼도 2차 인증만 있으면 공격자는 로그인 불가. 가장 빠른 방어선.
🔔로그인 알림 설정
낯선 기기·지역에서 로그인 시 즉시 알림 받기. 도용 초기에 빠르게 차단할 수 있습니다.
🔍유출 여부 정기 확인
Have I Been Pwned(HIBP), 아래 개인정보보호포털에서 내 이메일 유출 여부를 무료로 조회.
출처: 개인정보보호위원회 크리덴셜 스터핑 주의보, KISA 사이버위협 인텔리전스, OWASP Credential Stuffing Prevention Cheat Sheet
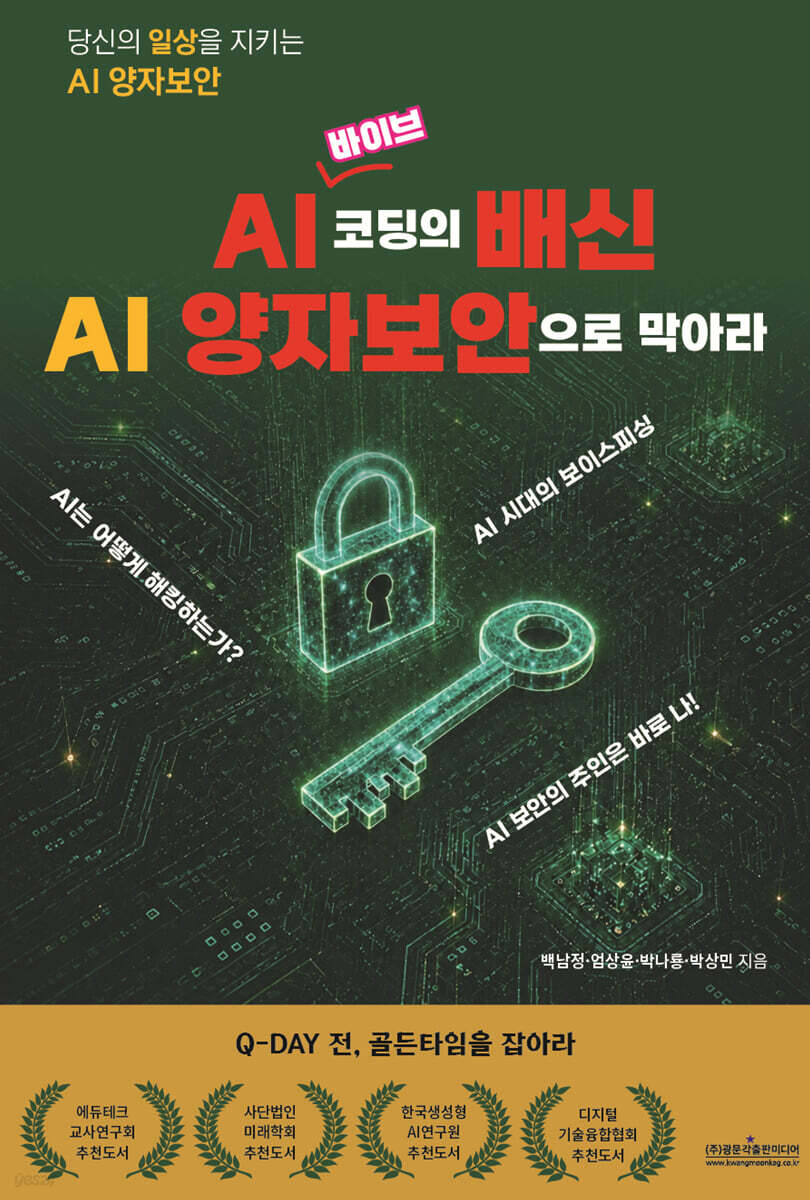
신간 2026📚 이 가이드 저자의 책
AI 바이브 코딩의 배신 — AI 양자보안으로 막아라
크리덴셜 스터핑·비밀번호 탈취부터 Q-DAY(양자컴퓨터 실용화) 대비까지. 바이브 코딩 시대의 보안 위협과 양자암호 대응 전략을 담은 전문서.
yes24에서 보기 →IT 자격증 AI 학습 플랫폼
🎯 PassFi에서
스마트하게 공부하세요!
개인정보보호·정보보안 분야 AI 맞춤 학습으로
합격 가능성을 높여보세요.
개인정보보호기사정보보안기사ISMS-PCPPGCISSP
PassFi 무료로 시작하기 →
🔎
개인정보보호위원회 공식 서비스
내 정보가 이미 유출되었는지 확인하기
털린 내 정보 찾기 — privacy.go.kr
유출된 계정 정보를 직접 조회할 수 있는 정부 공식 서비스입니다. 이메일 주소로 내 계정이 해킹 DB에 포함됐는지 즉시 확인하세요.
→
❓ 자주 묻는 질문 (FAQ)
비밀번호 보안에 대한 궁금증을 모았습니다.
Q.내 비밀번호(암호)는 얼마나 안전한가요?
비밀번호의 안전도는 세 가지 요소로 결정됩니다. ① 길이: 12자 미만이면 수 시간~수일 내 해독 가능, 16자 이상이면 현재 컴퓨터로 수억 년 이상 소요됩니다. ② 문자 다양성: 대문자·소문자·숫자·특수문자를 모두 포함하면 경우의 수가 기하급수적으로 늘어납니다. ③ 예측 불가능성: 생년월일·이름·키보드 패턴(qwerty, 1234) 같은 예측 가능한 조합은 해커가 가장 먼저 시도합니다. 위 검사기에 직접 입력하면 즉시 해킹 소요 시간을 확인할 수 있습니다.
Q.내 암호가 얼마나 안전한지 확인하는 방법은?
가장 빠른 방법은 이 페이지의 무료 검사기를 사용하는 것입니다. 비밀번호(암호)를 입력하면 해킹 소요 시간과 보안 등급을 즉시 확인할 수 있으며, 입력한 비밀번호는 서버로 전송되지 않아 안전합니다. 또한 비밀번호가 이미 유출된 적이 있는지 확인하려면 개인정보보호위원회 "털린 내 정보 찾기"(privacy.go.kr) 또는 Have I Been Pwned(haveibeenpwned.com)를 이용하세요.
Q.비밀번호 안전도 검사는 안전한가요? 비밀번호가 유출되지 않나요?
100% 안전합니다. 입력한 비밀번호 원문은 서버로 전송되지 않습니다. 길이, 문자 구성 유형(대소문자·숫자·특수문자 포함 여부), 보안 점수 등 익명 통계 정보만 수집하며, 실제 비밀번호는 브라우저 안에서만 분석됩니다.
Q.안전한 비밀번호 길이는 얼마나 되어야 하나요?
최소 12자 이상을 권장하며, 16자 이상이면 강력한 수준입니다. KISA(한국인터넷진흥원)와 NIST(미국 국립표준기술연구소) 모두 길이를 가장 중요한 보안 요소로 꼽습니다. 같은 문자 구성이라도 12자 비밀번호는 8자보다 수억 배 이상 안전합니다.
Q.비밀번호가 이미 유출됐는지 어떻게 확인하나요?
개인정보보호위원회의 공식 서비스 "털린 내 정보 찾기"(privacy.go.kr)에서 이메일 주소로 내 계정이 해킹 데이터베이스에 포함됐는지 무료로 조회할 수 있습니다. 해외 서비스는 Have I Been Pwned(haveibeenpwned.com)를 활용하세요.
Q.크리덴셜 스터핑이 무엇이며 어떻게 막나요?
크리덴셜 스터핑(Credential Stuffing)은 다크웹에서 구매한 유출 계정 정보로 다른 사이트에 자동 로그인을 시도하는 공격입니다. 강한 비밀번호도 여러 사이트에서 같이 쓰면 뚫립니다. 예방법: ① 사이트마다 다른 비밀번호 사용 ② OTP·2단계 인증 활성화 ③ 비밀번호 관리자(1Password, Bitwarden) 사용.
Q.비밀번호를 얼마나 자주 바꿔야 하나요?
NIST(2024년 가이드)와 KISA는 더 이상 주기적 변경을 강제하지 않습니다. 대신 ① 유출 의심 시 즉시 변경 ② 같은 비밀번호를 여러 곳에서 쓰지 않기 ③ 비밀번호 관리자로 사이트별 고유 비밀번호 생성을 권장합니다.
Q.패스키(Passkey)란 무엇인가요?
패스키는 비밀번호 없이 생체인식(지문·얼굴)이나 PIN으로 로그인하는 차세대 인증 방식입니다. FIDO2 표준 기반으로 피싱·크리덴셜 스터핑에 원천적으로 안전합니다. 구글·애플·마이크로소프트 계정을 비롯해 국내 주요 서비스에서 지원이 확대되고 있습니다.
🔍
우리 기관 웹사이트 보안도 점검해보세요
URL 하나, 30초 만에 OWASP · ISMS-P 기준 자동 진단
무료 보안 점검 시작 →