SecuFiby TechFi
🔎 개인정보 유출 여부 확인

내 이메일이 유출됐나 확인하기
개인정보 유출 여부 무료 조회 방법

공식 서비스로 30초 안에 확인 — 이메일 주소 입력만으로 즉시 결과

🔒 조회 서비스에 입력한 이메일 주소는 저장되지 않으며, 개인정보보호위원회 공식 서비스를 안내합니다.

🔍 유출 여부 확인 서비스 (무료)

🏛️
털린 내 정보 찾기공식
개인정보보호위원회 (정부 공식)
국내 공식 서비스. 이메일 주소로 해킹 DB 포함 여부를 조회합니다. 간편인증 후 무료 조회 가능.
🌐
Have I Been Pwned글로벌
Troy Hunt (세계적 보안 전문가)
전 세계 140억 건 이상의 유출 기록 검색. 이메일 입력만으로 즉시 결과. 영문 서비스.

🚨 이메일 유출 확인됐다면 — 즉시 해야 할 5가지

유출 확인 즉시 다음 조치를 취하면 추가 피해를 막을 수 있습니다.

1
🔑비밀번호 즉시 변경
유출된 계정 및 동일 비밀번호를 쓰는 모든 서비스의 비밀번호를 즉시 변경하세요.
2
🔒사이트별 고유 비밀번호
새 비밀번호는 각 서비스마다 다르게 설정. 비밀번호 관리자(Bitwarden·1Password) 활용을 권장합니다.
3
📱2단계 인증 활성화
이메일·SNS·금융 서비스에 OTP(2단계 인증)를 즉시 설정하세요. 비밀번호 유출돼도 로그인을 막을 수 있습니다.
4
🔔로그인 알림 설정
낯선 기기·지역에서 로그인 시 즉시 알림을 받도록 설정하면 초기에 탈취를 차단할 수 있습니다.
5
🔍주기적 유출 재확인
유출 데이터가 공개되는 데 수개월이 걸리기도 합니다. 3~6개월마다 주기적으로 재조회하세요.
🔐
SecuFi 무료 도구
내 비밀번호 강도도 함께 확인하세요
비밀번호 입력 시 해킹 소요 시간 즉시 표시. 서버 전송 없는 100% 무료 검사.

🤖 유출 후 가장 무서운 공격 — 크리덴셜 스터핑

해커는 유출된 이메일+비밀번호 조합을 자동화 봇으로 다른 사이트에 대량 로그인 시도합니다. A 사이트에서 유출된 내 계정 정보가 B 은행, C 쇼핑몰, D OTT 서비스에도 그대로 사용된다면 한 번의 유출로 모든 계정이 탈취될 수 있습니다.

✅ 예방법 요약
사이트마다 다른 비밀번호 사용  ·  OTP·2단계 인증 활성화  ·  비밀번호 관리자 도입

❓ 자주 묻는 질문 (FAQ)

이메일 유출 확인과 대응에 관한 궁금증을 모았습니다.
Q.내 이메일이 유출됐는지 어떻게 확인하나요?
두 가지 공식 서비스를 이용할 수 있습니다. ① 국내: 개인정보보호위원회 "털린 내 정보 찾기"(privacy.go.kr) — 이메일 주소와 간단한 본인 확인으로 국내외 유출 DB에 내 정보가 포함됐는지 무료로 조회합니다. ② 해외: Have I Been Pwned(haveibeenpwned.com) — 전 세계 140억 건 이상의 유출 기록을 이메일 주소로 즉시 검색합니다. 두 서비스 모두 무료이며 이메일 주소 외 추가 정보는 입력하지 않아도 됩니다.
Q.이메일 유출 조회 서비스는 안전한가요?
"털린 내 정보 찾기"는 개인정보보호위원회가 운영하는 정부 공식 서비스입니다. Have I Been Pwned(HIBP)는 보안 전문가 Troy Hunt가 운영하는 세계적으로 신뢰받는 서비스로, k-SHA-1 해시 방식을 사용해 이메일 원문을 서버에 저장하지 않습니다. 두 서비스 모두 조회 시 입력한 이메일을 저장하거나 유출하지 않습니다.
Q.이메일이 유출된 것으로 나왔다면 어떻게 해야 하나요?
즉시 다음 5가지 조치를 취하세요. ① 해당 이메일로 사용하는 모든 주요 서비스 비밀번호 즉시 변경 ② 변경 시 사이트마다 다른 고유 비밀번호 사용 ③ 이메일 계정 및 주요 서비스에 2단계 인증(OTP) 활성화 ④ 비밀번호 관리자(1Password, Bitwarden 등) 도입 ⑤ 이후 주기적으로 유출 여부 재확인. 비밀번호를 바꾸지 않으면 크리덴셜 스터핑 공격으로 다른 서비스 계정도 차례로 탈취될 수 있습니다.
Q.유출 조회에서 안전하다고 나와도 안심해도 되나요?
조회 결과가 안전하더라도 완전히 안심할 수는 없습니다. 유출 데이터베이스가 공개되기까지 수개월~수년이 걸리는 경우가 많아, 이미 유출됐지만 아직 데이터베이스에 반영되지 않았을 수 있습니다. 주기적으로 조회하고, 강력한 비밀번호와 2단계 인증을 항상 유지하는 것이 중요합니다.
Q.크리덴셜 스터핑이란 무엇이고, 이메일 유출과 어떤 관련이 있나요?
크리덴셜 스터핑(Credential Stuffing)은 유출된 이메일+비밀번호 조합을 자동화 봇으로 다른 사이트에 대량 로그인 시도하는 공격입니다. 예를 들어 A 쇼핑몰에서 유출된 이메일+비밀번호가 B 은행, C OTT 서비스 로그인에도 그대로 사용된다면 모두 탈취될 수 있습니다. 사이트마다 다른 비밀번호를 사용하는 것이 가장 효과적인 예방법입니다.
Q.2단계 인증(OTP)을 설정하면 이메일이 유출돼도 안전한가요?
2단계 인증을 설정하면 비밀번호가 유출되더라도 공격자가 OTP 코드 없이는 로그인할 수 없어 계정을 지킬 수 있습니다. 특히 크리덴셜 스터핑 공격에 매우 효과적입니다. 다만 SIM 스와핑(전화번호 도용), 피싱 등 2단계 인증을 우회하는 공격도 있으므로, 비밀번호 관리자와 함께 앱 기반 OTP(Google Authenticator, Authy)를 사용하는 것을 권장합니다.
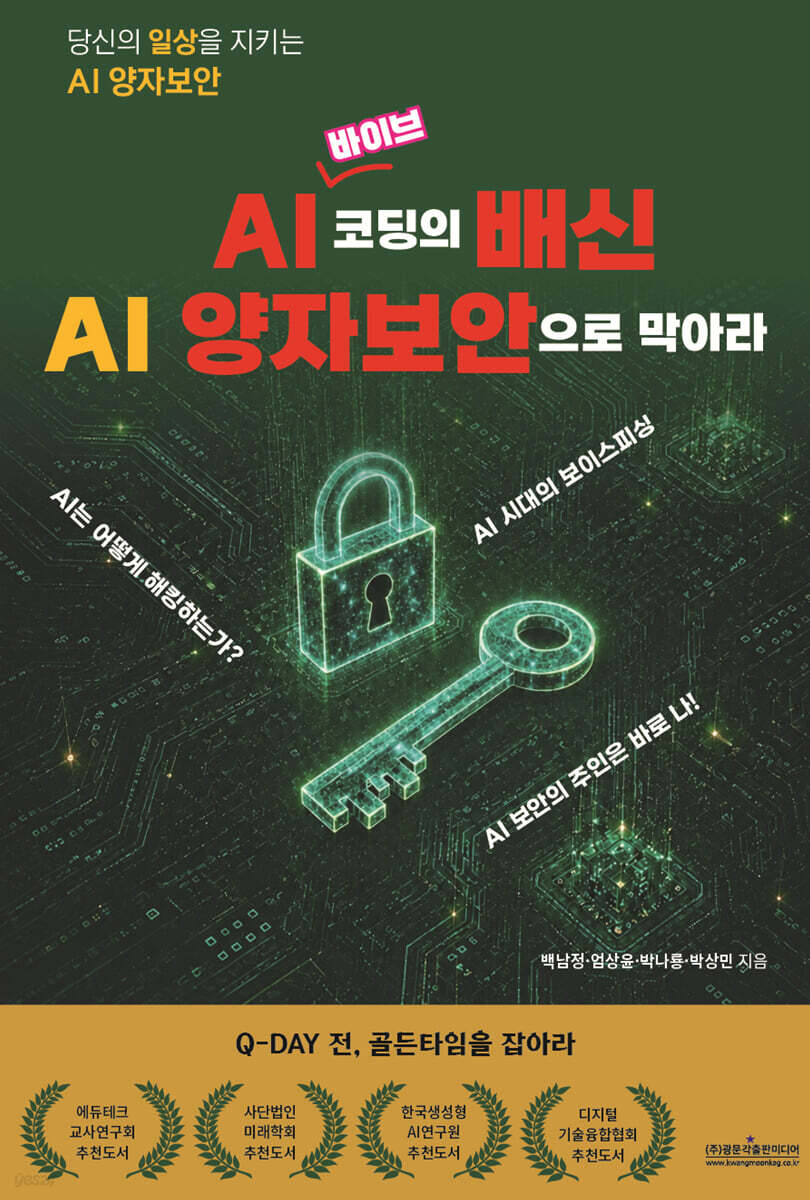
AI 바이브 코딩의 배신 — AI 양자보안으로 막아라
신간 2026📚 이 가이드 저자의 책

AI 바이브 코딩의 배신 — AI 양자보안으로 막아라

이메일 유출·크리덴셜 스터핑부터 Q-DAY(양자컴퓨터 실용화) 대비까지. 내 개인정보를 지키는 AI 시대 보안 전략을 담은 전문서.

yes24에서 보기 →
🔍

우리 기관 웹사이트 보안도 점검해보세요

URL 하나, 30초 만에 OWASP · ISMS-P 기준 자동 진단

무료 보안 점검 시작 →